


什么样的路由器才能保证网络安全,需要注意什么
今天,一篇讲透路由器的安全之道。
一、路由器安全威胁概览
在讨论怎么选之前,有必要先看清楚威胁来自哪里。
家用路由器是全屋网络入口,一旦被控,攻击者可以监听所有流量、篡改DNS、劫持摄像头、以你的IP发动攻击。
以下数据来自NVD、CISA、Forescout、工信部及安全厂商公开报告:
1.1 全球路由器漏洞趋势概览
Forescout《2026年最危险联网设备》报告指出:路由器已跃升为IT设备中风险排名第一的品类,平均每台路由器/交换机携带约32个已知漏洞,占组织网络中最严重漏洞总量的约三分之一。
|
年份 |
全球CVE总数 |
路由器相关CVE |
高危+严重占比 |
趋势说明 |
|
2021 |
20,175 |
182 |
26.3% |
Mirai僵尸网络持续活跃 |
|
2022 |
25,085 |
256 |
28.1% |
远程办公扩大,家庭路由器攻击面增加 |
|
2023 |
29,065 |
385 |
29.7% |
物联网漏洞爆发,摄像头/路由器成首要目标 |
|
2024 |
35,002 |
472 |
31.2% |
AI辅助漏洞挖掘技术加速漏洞发现 |
|
2025 |
48,367 |
521 |
33.8% |
年增20.8%;AI驱动的批量漏洞扫描普及 |
数据来源:NVD (National Vulnerability Database)、CISA、Forescout Vedere Labs《2026 Riskiest Connected Devices》,截至2026年7月。
1.2 近期代表性高危漏洞
|
时间 |
漏洞类型 |
CVSS |
攻击方式 |
影响范围 |
|
2026.5 |
命令注入 |
9.8 |
固件解析栈溢出,可远程执行任意代码 |
IoT路由器产品线(含监控联网设备) |
|
2026.4 |
认证绕过 |
9.5 |
MITM证书伪造→远程执行任意命令 |
多款在售消费级路由器 |
|
2026.2 |
硬编码凭据 |
9.8 |
出厂默认凭据未强制修改,任意人可登录 |
SOHO路由器,全球数十万台暴露 |
|
2025.11 |
管理接口SQL注入 |
7.5 |
认证后可泄露数据库信息 |
Web管理界面通用漏洞 |
注:上述漏洞类型为2025-2026年公开披露的代表性路由器固件漏洞,数据来自NVD。
1.3 僵尸网络:路由器成为DDoS武器
自2016年Mirai僵尸网络以来,路由器始终是僵尸网络构建的核心目标。2025-2026年出现的新型攻击手法包括:
|
僵尸网络/攻击名称 |
活跃时间 |
利用漏洞数 |
目标设备 |
规模/影响 |
|
RondoDox |
2025.7至今 |
56个漏洞 |
路由器/DVR/监控 |
加载器即服务模式,同时分发3种载荷 |
|
Mirai变种(Nexcorium) |
2026.4 |
3+公开CVE |
DVR/路由器 |
四重持久化机制 |
|
AISURU TurboMirai |
2025至今 |
基于Mirai |
IoT设备(含路由器) |
全球约30万~70万台感染主机,峰值29.7 Tbps |
|
Eleven11bot |
2025.6 |
大量默认凭据 |
IP摄像头/NVR |
约3万台设备被控(修订后) |
|
AI驱动攻击 |
2026 |
自适应多漏洞 |
全品类IoT设备 |
AI自主扫描→识别→利用,54% YoY增长 |
2026年3月20日,美国司法部宣布联合加拿大、德国执法机构及20余家私营企业,一举摧毁Aisuru、Kimwolf、JackSkid、Mossad四个大型IoT僵尸网络,涉及超过300万台感染设备。同期Forescout报告显示路由器已跃升为联网设备风险排名第一的品类。
数据来源:Fortinet FortiGuard Labs、CloudSEK、Trend Micro、Darktrace、GreyNoise、安天CERT、DOJ公告(2026.3.20)、Forescout Vedere Labs(2026)。
1.4 入侵途径占比
根据Broadband Genie 2025年对3242名宽带用户的调查、工信部2025年网络安全通报及Bitdefender家庭网络安全报告的综合分析,路由器被入侵的主要途径及占比:
|
入侵途径 |
占比(估算) |
具体表现 |
技术原理 |
|
默认管理员密码未修改 |
38% |
81%用户从未改过默认密码 |
admin/admin可直接登录管理界面 |
|
已知CVE漏洞未修复 |
27% |
84%用户从不更新固件 |
公开PoC可自动化批量攻击 |
|
WPS PIN暴力破解 |
15% |
65%路由器WPS默认开启 |
PIN仅11000种组合,数小时可破解 |
|
固件已EOL/停止维护 |
12% |
大量WiFi 5/6路由器已结束支持 |
不再接收安全补丁,永久性漏洞 |
|
远程管理端口暴露 |
8% |
28%路由器远程管理功能开启 |
Shodan可直接搜索到暴露设备 |
数据来源:Broadband Genie 2025路由器安全调查(N=3242);工信部《2025年网络安全通报》;Bitdefender《Home Wi-Fi Safe》报告。
图1 路由器安全威胁全景:左图为年度CVE趋势,右图为入侵途径分布。

二、安全协议,有些是底线,有些仅靠强密码撑着
无线加密协议是你家WiFi的"门锁"。选不好的门锁,等于给攻击者留了把备用钥匙。
2.1 四代WiFi安全协议演进对比
|
协议 |
发布年份 |
加密方式 |
当前状态 |
能否被破解 |
破解时间(典型) |
|
WEP |
1997 |
RC4(40/104位) |
完全废弃 |
是 |
<3分钟 |
|
WPA |
2003 |
TKIP(RC4) |
已废弃(2015) |
是 |
数小时(TKIP攻击) |
|
WPA2-Personal |
2004 |
AES-128(CCMP) |
仍可用(有已知风险) |
部分可(KRACK) |
弱密码:数小时 |
|
WPA2-Enterprise |
2004 |
AES-128 + RADIUS |
企业环境仍广泛使用 |
企业级防护 |
每设备独立密钥,难以突破 |
|
WPA3-Personal |
2018 |
AES-128 + SAE |
当前推荐标准 |
离线字典攻击无效 |
SAE零知识证明,无法离线破解 |
|
WPA3-Enterprise |
2018 |
AES-256(GCMP256) |
最高安全级别 |
否 |
192位安全模式,政府级防护 |
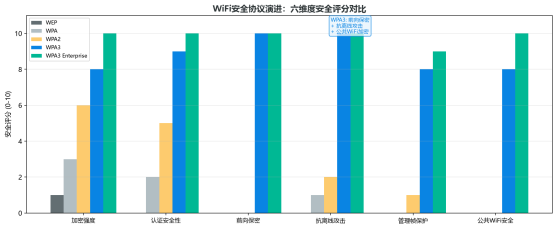
2.2 为什么一定要WPA3?
|
安全维度 |
WPA2 |
WPA3 |
实际意义 |
|
认证方式 |
4次握手(PSK) |
SAE(对等同时认证) |
WPA3不传输密码本身,无法截获握手包离线破解 |
|
离线字典攻击 |
易受(抓握手包后可跑字典) |
免疫(SAE是零知识证明) |
即使密码简单,攻击者也无法离线猜解 |
|
前向保密 |
无 |
有(每会话独立密钥) |
即便未来密码被泄露,历史流量也无法解密 |
|
管理帧保护(PMF) |
可选(802.11w) |
强制 |
伪造的Deauth断连攻击完全失效 |
|
公共WiFi加密 |
无(开放网络不加密) |
OWE(机会性无线加密) |
咖啡厅/酒店WiFi不再裸奔,每设备独立加密 |
|
WiFi 6E/7兼容 |
6GHz频段不允许WPA2 |
6GHz强制WPA3 |
用WiFi 6E/7必须上WPA3 |
2.3 WPA2的致命弱点
2017年10月,安全研究员Mathy Vanhoef披露了Key Reinstallation Attack,该攻击利用WPA2四次握手协议中的设计缺陷,迫使客户端重装已使用的加密密钥。
受影响设备包括Android、Linux、macOS、Windows等主流操作系统在内。虽然厂商已相继发布补丁,但未更新固件的路由器至今仍受影响。
更现实的威胁是离线字典攻击:攻击者只需捕获一次WPA2握手包,即可在离线的GPU集群上以每秒数十亿次的速度跑字典。一个8位纯数字密码在数秒内即可破解。
因此,如果只能用WPA2,密码必须随机且≥12位。
2.4 实用建议:不同场景下的加密协议选择
|
场景 |
推荐协议 |
说明 |
|
全新购买路由器 |
WPA3-Personal(仅WPA3) |
所有2019年后的设备均支持WPA3,WiFi 6E/7强制要求 |
|
新旧设备混用 |
WPA2/WPA3过渡模式 |
WiFi 6E设备自动走WPA3,旧设备回退WPA2 |
|
仅支持WPA2的老路由器 |
WPA2 + 12位以上随机密码 |
必须用强密码弥补WPA2的握手包泄露风险 |
|
绝对禁止 |
WPA/WEP/开放网络 |
WEP可在3分钟内破解,WPA已被废弃 |
举个例子:智博通电子的Z8105AX-T 5G CPE路由器出厂即支持WPA2/WPA3双模式加密,配合WiFi 6的硬件加速引擎,在保证安全性的同时不会牺牲无线性能。工业级产品通常将此作为标准配置而非可选功能。
图2 WiFi安全协议演进与WPA2/WPA3六维度安全评分对比。
三、硬件,一颗芯片决定你能不能用WPA3
加密协议,它也需要硬件芯片支撑。路由器的安全上限,在出厂那一刻就被芯片和方案锁死了。
3.1 安全能力与WiFi代际的强绑定关系
|
WiFi代际 |
发布年份 |
强制加密要求 |
安全芯片能力 |
6GHz支持 |
选购建议 |
|
WiFi 4 (802.11n) |
2009 |
WPA2 |
AES-128 |
不支持 |
不应购买,安全已过时 |
|
WiFi 5 (802.11ac) |
2013 |
WPA2 |
AES-128 |
不支持 |
EOL风险高,谨慎购买 |
|
WiFi 6 (802.11ax) |
2019 |
WPA3(认证要求) |
AES-128 + SAE |
不支持(非6E版) |
可选,注意检查固件更新状态 |
|
WiFi 6E (802.11ax) |
2021 |
6GHz强制WPA3 |
AES-128 + SAE + PMF |
支持(6GHz) |
推荐,WPA3强制,安全性有保障 |
|
WiFi 7 (802.11be) |
2024 |
WPA3 + GCMP256 + Beacon Protection |
全链路加密 + MLO安全 |
支持(6GHz) |
最安全,安全标准最严 |
WiFi联盟认证要求:WiFi 6E在6GHz频段强制使用WPA3,WiFi 7强制GCMP256加密、Protected Management Frames、Beacon Protection,三项全开才能取得WiFi 7认证标识。
3.2 安全相关的硬件规格检查点
|
检查项 |
安全要求 |
说明 |
|
加密芯片 |
支持AES硬件加速 |
软件AES会消耗CPU,影响吞吐量;硬件AES不影响性能 |
|
安全启动(Secure Boot) |
有 |
防止固件被篡改——启动时校验固件签名,拦截恶意固件刷入 |
|
WPS物理按钮 |
按钮式(非PIN) |
仅按压按钮可连接(120秒窗口),比PIN码方式安全数百倍 |
|
管理接口 |
仅LAN,支持HTTPS |
管理界面仅限有线或内网WiFi访问,不由互联网直接可达 |
|
WiFi芯片代际 |
WiFi 6E/7 |
芯片原生支持WPA3 SAE和PMF,而非通过固件补丁支持 |
|
看门狗机制 |
硬件层级异常检测 |
系统/模块故障自动复位,防止异常状态下安全策略失效 |
以智博通Z8109AX-M2-PSE-T为例:基于MT7981B方案,内置硬件AES加速引擎,OpenWrt系统支持全链路固件签名校验,硬件看门狗120秒心跳检测——系统级异常自动重启、5G模块拨号异常独立复位,从硬件设计层面保障安全策略不因设备异常而失效。
四、固件生命周期
"我路由器还能用,为什么要换?"
这是很多人的共识,但这也是最危险的安全错觉。
路由器的安全不是一次性交付,而是持续服务。一旦厂商停止推送安全补丁,你的路由器就成了一台永远带着已知漏洞的裸机。
4.1 路由器产品固件维护周期参考
注:以下为行业通用分类,旨在提供选购参考标准,不针对任何特定品牌。具体产品请以厂商官方政策为准。
|
产品定位 |
典型安全维护周期 |
起算方式 |
政策透明度要求 |
选购建议 |
|
旗舰级WiFi 7路由器 |
≥5年 |
从购买日后起算 |
应公开表列至具体日期 |
最高安全级别,WiFi 7认证提供最强加密 |
|
企业级路由器 |
GA发布后≥36个月 |
从GA发布日期 |
应公开EOES/EOL时间线 |
EOES期间修高危漏洞,适合企业环境 |
|
中高端WiFi 6E/7路由器 |
约5年 |
从停产后起算 |
宜公开EOS政策 |
WiFi 6E/7强制WPA3,安全性有保障 |
|
主流WiFi 6路由器 |
约3年 |
从官方停止销售 |
应公开EOM日期 |
注意检查具体型号的固件更新状态 |
|
入门级路由器 |
销售后2-3年 |
从EOS后起算 |
需确认是否有补丁承诺 |
生命周期短,建议选择承诺≥3年的品牌 |
|
运营商定制/白牌 |
不定/无策略 |
无明确起算点 |
无公开策略 |
12个月无更新→视为已废弃,应立即更换 |
4.2 已进入生命周期末期的代表性产品类型
|
产品类型 |
典型EOL时间 |
当前状态 |
用户风险 |
|
WiFi 4 (802.11n)路由器 |
2015-2018 |
完全废弃,无任何补丁 |
安全过时,任何情况下不应继续使用 |
|
大部分WiFi 5 (AC)路由器 |
2023-2025 |
大范围EOS/EOL,无安全补丁 |
已知漏洞无修复,持续暴露于攻击面 |
|
部分早期WiFi 6低端型号 |
2024-2025 |
即将EOS或已EOS |
需检查具体型号更新状态,建议尽快升级 |
|
运营商定制路由器(早期型号) |
无明确策略 |
无更新周期,无安全承诺 |
无安全更新承诺,高危,应立即更换 |
4.3 固件更新频率的参考标准
行业实践参考:严重漏洞(CVSS ≥ 9.0)应在60天内修复;高危漏洞(CVSS ≥ 7.0)应在90天内修复。如果一款路由器在公开漏洞披露后90天未推送补丁,该产品的安全响应能力应被视为不合格。
智博通作为源头工厂,为OEM/ODM客户提供定制化固件更新服务,可根据客户需求制定安全补丁推送策略,帮助终端品牌维持产品的安全维护周期。
五、必须关闭的五项便利功能
很多功能是为便利设计的,但便利的代价是安全。以下五项功能,只要开启了,就是在门上留了把钥匙。
5.1 五项高危功能逐一解析
|
功能 |
用途 |
为什么危险 |
危险等级 |
建议 |
|
WPS |
按PIN码一键连WiFi |
PIN仅有11000种组合(非1000万),数小时可暴力破解;Pixie Dust攻击可在秒级内利用弱随机数生成器直接导出WPA密码 |
🔴 严重 |
必须关闭。仅使用WPS按钮模式(须物理接触) |
|
远程管理 |
从互联网访问路由器设置 |
路由器管理界面直接暴露在公网;Shodan可轻易搜索到开放的80/443/8080端口 |
🔴 严重 |
必须关闭。如确需远程管理,须VPN隧道+强认证+限制来源IP |
|
UPnP |
设备自动配置端口映射 |
内网任何程序可自动开放端口;恶意软件利用UPnP将内网设备暴露至公网 |
🟡 中危 |
关闭,除非特定游戏机(NAT问题)需要。开启时限制特定设备 |
|
默认管理员密码 |
出厂预设的admin/admin |
81%用户从未修改;默认密码在公开数据库中可见;自动化攻击脚本3秒内可尝试完成 |
🔴 严重 |
买回路由器后第一件事:改成16位以上随机密码 |
|
Telnet/SSH |
命令行远程管理 |
明文传输(Telnet);Mirai僵尸网络通过Telnet默认凭据横扫IoT设备 |
🟡 中危 |
关闭Telnet;SSH仅在内网使用,密钥认证,禁用密码登录 |
5.2 WPS技术细节:为什么11000不是100000000
WPS PIN码为8位数字。表面上暴力破解需要尝试10^8=1亿次。
但WPS协议存在两个致命设计缺陷:
① 第8位是前7位的Luhn算法校验和,破解空间降到10^7=1000万;
② 协议将PIN分段验证先验证前4位,通过EAP-NACK响应告知攻击者前半段是否正确,再验证后3位。因此实际破解尝试次数仅为10^4+10^3=11000次。
使用Reaver或Bully工具,在无锁定保护的条件下,数小时即可完成破解。2014年披露的Pixie Dust攻击利用部分芯片组的弱随机数生成器,从单次WPS交换中直接计算出PIN码,全程只需数秒。
参考:Viehböck(2011), Bongard(2014)。
六、买回来后必须做的十件事
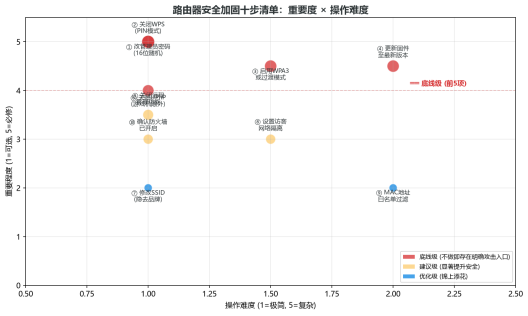
哪怕买的是最安全的路由器,配置不当也等于白买。以下清单按重要性排序,前5项是不做就危险的底线。
6.1 安全加固操作清单
|
序号 |
操作项 |
重要度(1-5) |
操作难度(1-5) |
具体做法 |
|
1 |
改管理员密码 |
5 |
1 |
改为16位以上随机密码(大小写+数字+符号),用密码管理器生成和存储 |
|
2 |
关闭WPS |
5 |
1 |
在无线安全/WPS设置中关闭PIN模式,保留按钮式(如需要) |
|
3 |
启用WPA3或WPA2/WPA3过渡 |
4.5 |
1.5 |
无线安全→选择WPA3-Personal;旧设备混用时选过渡模式 |
|
4 |
更新到最新固件 |
4.5 |
2 |
系统管理→固件更新→检查并安装;开启自动更新(如支持) |
|
5 |
关闭远程管理 |
4 |
1 |
高级设置→远程管理→禁用;确认只有LAN端可访问管理界面 |
|
6 |
关闭UPnP |
3.5 |
1 |
高级设置→UPnP→禁用;如需PS5等游戏机联网,单独配置端口转发 |
|
7 |
修改SSID名称 |
2 |
1 |
不要把品牌/型号放在SSID中,改为无意义名称 |
|
8 |
设置访客网络 |
3 |
1.5 |
无线设置→访客网络→启用;限速+禁止访问内网+独立密码 |
|
9 |
MAC地址过滤 |
2 |
2 |
无线设置→MAC过滤→白名单模式;仅允许已知设备连接(维护成本较高) |
|
10 |
检查防火墙开关 |
3 |
1 |
安全设置→防火墙→确认已开启;大多数路由器默认开启,但需确认 |
6.2 密码强度与破解时间对照(GPU集群场景)
|
密码格式 |
示例 |
WPA2破解时间(GPU) |
WPA3破解时间 |
|
8位纯数字 |
12345678 |
< 1秒 |
无法离线破解(SAE防御) |
|
8位小写字母 |
abcdefgh |
< 3分钟 |
无法离线破解 |
|
8位混合(大小写+数字) |
Abc12345 |
< 2小时 |
无法离线破解 |
|
10位混合 |
Tr0ub4dor&3 |
< 30天 |
无法离线破解 |
|
12位随机(全字符集) |
xK9#mP2$vL5@ |
约300年 |
安全(不建议依赖此方案) |
|
16位随机(全字符集) |
— |
约10¹³年 |
安全,但仍建议升WPA3 |
图3 路由器安全加固十步清单:重要程度与操作难度对比。前5项为底线级(红色),不做即存在明确攻击入口。
七、特殊场景:IoT隔离、访客网络、游戏主机
7.1 智能家居设备隔离方案
智能摄像头、门锁、音箱等IoT设备往往使用低成本芯片、长期不更新固件、出厂密码写死。可以说是家庭网络中安全最薄弱的环节。
因此一旦IoT设备被入侵,攻击者可横向渗透到你的手机和电脑。
而标准做法,就是为IoT设备单独创建一个SSID/VLAN,配置为仅可访问互联网,禁止访问局域网内其他设备。
实施方法:路由器设置 → 无线设置 → 创建独立SSID(如IoT_Devices)→ 启用客户端隔离或AP隔离 → 关闭允许访客访问内网。如果路由器不支持VLAN级隔离,至少使用访客网络功能来隔离IoT设备。
7.2 不同场景的安全配置速查
|
场景 |
加密协议 |
额外配置 |
特殊注意事项 |
|
普通家庭 |
WPA3-Personal |
关闭WPS+改密码+更新固件 |
检查所有设备是否支持WPA3 |
|
智能家居(IoT多) |
WPA2/WPA3过渡 |
IoT设备单独SSID+AP隔离 |
摄像头/门锁必须配独立VLAN |
|
SOHO/远程办公 |
WPA3-Personal |
VPN路由器+关闭远程管理 |
公司VPN隧道加密所有流量 |
|
游戏主机玩家 |
WPA2/WPA3过渡 |
关闭UPnP,手动端口转发 |
仅PS5/Xbox需要UDP 3074等端口 |
|
出租屋/共享WiFi |
WPA2(AP隔离) |
强制门户+限速+设备隔离 |
每人独立密码或使用AAA认证 |
|
老人家庭(设备旧) |
WPA2(AES) |
强密码(≥12位) + 关闭WPS |
优先更换2015年前的老路由器 |
八、选购安全路由器的决策框架
综合以上所有维度,以下是选购路由器时应该逐项检查的安全清单。满足全部五项P0+至少两项P1为安全级路由器。
8.1 选购安全清单(按优先级排序)
|
优先级 |
检查项 |
通过标准 |
不满足的后果 |
|
P0-必选 |
加密协议 |
支持WPA3-Personal,WiFi 6E/7更好 |
WPA2=弱密码风险;WPA=3分钟可破 |
|
P0-必选 |
固件更新策略 |
厂商公开承诺安全更新≥3年 |
1-2年内的CVE漏洞永无修复 |
|
P0-必选 |
出厂安全配置 |
WPS默认关闭+强制首次修改密码 |
81%用户不改默认密码=开门揖盗 |
|
P1-强烈建议 |
WiFi代际 |
WiFi 6E或WiFi 7 |
WiFi 5=大范围EOL,WiFi 6=可选但需确认更新状态 |
|
P1-强烈建议 |
硬件安全特性 |
安全启动 + 硬件AES + WPS仅按钮式 |
无安全启动=固件可被篡改;无硬件AES=性能劣化 |
|
P2-加分项 |
独立IoT网络 |
支持VLAN或多SSID+客户端隔离 |
IoT设备被控后可能横向渗透主网络 |
|
P2-加分项 |
管理与告警 |
HTTPS管理+登录失败告警+日志 |
对异常访问缺乏感知 |
8.2 按预算的安全路由器选择建议
|
预算区间 |
推荐最低标准 |
必须确认的事项 |
|
入门级(¥100-200) |
WiFi 6 + WPA3 + 定期固件更新 |
① 确认WPA3支持(非所有WiFi 6都有);② 确认厂商固件更新策略 |
|
中端(¥200-500) |
WiFi 6 + WPA3 + 安全启动 |
① 建议有安全启动;② WPS应默认关闭或可关闭 |
|
中高端(¥500-1000) |
WiFi 6E + WPA3强制 |
6GHz频段强制WPA3,安全性有保障 |
|
高端(¥1000+) |
WiFi 7 + WPA3 + GCMP256 |
WiFi 7认证=WPA3+PMF+Beacon Protection全开 |
注:以上预算区间为通用市场参考,具体产品需逐项核实配置。价格以2026年国内市场主流电商参考价为准。
作为源头厂家,智博通提供WiFi 6/6E/7全系列路由器解决方案,出厂即默认WPA2/WPA3双模式加密、WPS默认关闭,配合硬件看门狗和安全启动机制,为OEM/ODM客户提供从芯片层到系统层的完整安全基线。
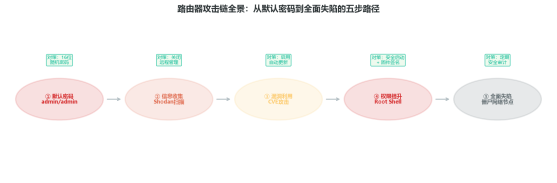
图4 路由器攻击链全景:从默认密码到全面失陷的五步路径。每一条路径都真实存在于当前威胁环境中。
九、总结
路由器的安全本质上是木桶效应。安全的家庭网络取决于三个要素全部到位:正确的协议、持续的维护以及严谨的配置。
数据来源与参考文献
[1] NVD (National Vulnerability Database), nvd.nist.gov, CVE统计数据截至2026年7月
[2] Forescout Vedere Labs, "2026 Riskiest Connected Devices Report", forescout.com, 2026.3
[3] CISA (Cybersecurity and Infrastructure Security Agency), ICS Advisory, cisa.gov
[4] Wi-Fi Alliance, "WPA3 Specification v3.4", wi-fi.org, 2024
[5] Broadband Genie, "2025 Router Security Survey", N=3242, broadbandgenie.co.uk
[6] Bitdefender, "Think Home Wi-Fi Is Safe? 84% of People Ensure It's Not", bitdefender.com, 2025
[7] 工业和信息化部, 《2025年网络安全通报》, 2025
[8] Fortinet FortiGuard Labs, "RondoDox Botnet Analysis", fortinet.com, 2025
[9] CloudSEK, "Loader-as-a-Service Botnet Infrastructure", cloudsek.com, 2025
[10] Fortinet FortiGuard Labs, "Nexcorium Mirai Variant", fortinet.com, 2026
[11] GreyNoise Intelligence, "Eleven11bot Analysis", greynoise.io, 2025
[12] 安天CERT, 《Mirai僵尸网络变种样本分析报告》, antiy.cn, 2025
[13] U.S. Department of Justice, "Disruption of IoT Botnets", justice.gov, 2026.3.20
[14] Stefan Viehböck, "Brute forcing Wi-Fi Protected Setup", 2011
[15] Dominique Bongard, "Pixie Dust Attack", 2014
[16] Mathy Vanhoef, "KRACK Attacks", krackattacks.com, 2017
[17] Bleeping Computer, "Router Firmware Vulnerabilities 2026", bleepingcomputer.com
[18] Nilesecure, "Wi-Fi 6E/7 Networks and WPA3 Strict Mode on 6GHz", nilesecure.com
[19] 智博通电子官网, Z8105AX-T/Z8109AX-M2-PSE-T产品参数, zbt-china.com
—— 免责声明 ——
本文所有数据和案例均来自公开的权威来源(NVD、CISA、Forescout、厂商公告、安全研究报告),仅供技术参考。文中涉及的漏洞数据和攻击案例均为已公开披露信息,不包含任何未公开的0day漏洞细节,不针对任何特定品牌进行负面报道。产品选购建议基于公开参数和安全标准,不构成任何商业推荐。文中提及的智博通产品信息均来源于其官方网站公开数据。


